
Los fraudes dirigidos a usuarios de servicios financieros están cambiando de forma. Ya no se limitan a correos electrónicos evidentemente falsos: los delincuentes recurren cada vez más a llamadas convincentes, mensajes de texto, videollamadas, páginas que imitan a los bancos e incluso herramientas de inteligencia artificial para construir engaños más difíciles de detectar.
En Colombia, entidades como la Superintendencia Financiera de Colombia (SFC) y bancos del país han reforzado sus advertencias sobre estas prácticas. Bancolombia, por ejemplo, señaló en febrero de 2026 que los casos de fraude mediante ingeniería social están adoptando nuevas formas y que los atacantes pueden imitar con precisión el lenguaje, diseño y comportamiento de entidades financieras.
La advertencia adquiere mayor importancia debido al crecimiento del uso de canales digitales. Según la SFC, entre 2021 y 2025 la participación de internet y las aplicaciones móviles en las operaciones del sistema financiero pasó de 35,7 % a 66,6 %, convirtiéndose en los principales canales transaccionales.
¿Qué es la ingeniería social?
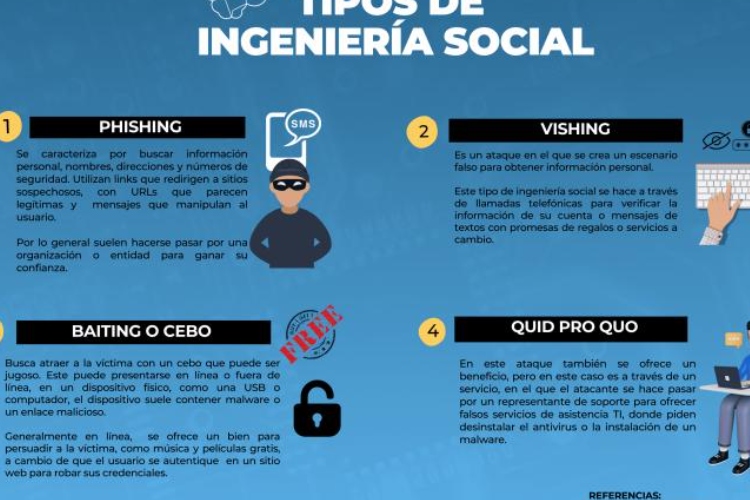
La ingeniería social consiste en manipular a una persona para conseguir que revele información, realice una acción o autorice una operación que normalmente no haría.
A diferencia de un ataque que intenta vulnerar directamente un sistema informático, el objetivo puede ser convencer al propio usuario de entregar las credenciales. Para conseguirlo, los delincuentes suelen hacerse pasar por bancos, empresas, familiares o funcionarios y utilizan emociones como el miedo, la urgencia, la curiosidad o la expectativa de recibir un beneficio.
El Fondo Nacional del Ahorro explica que estos ataques pueden comenzar con la identificación de una posible víctima, continuar con un contacto destinado a generar confianza y terminar con la extracción de información personal o financiera.
Phishing, smishing y vishing: las técnicas que siguen vigentes
Aunque aparecen nuevas variantes, tres modalidades continúan siendo fundamentales en este tipo de fraude.
Phishing: correos y páginas falsas
El phishing consiste en enviar comunicaciones que aparentan proceder de una entidad legítima. El mensaje puede advertir sobre un supuesto bloqueo de la cuenta, una transacción sospechosa o la necesidad de actualizar información.
El enlace conduce a una página diseñada para parecerse al portal real del banco. Allí se puede solicitar el usuario, contraseña, información de la tarjeta o códigos de seguridad.
La SFC incluye el phishing entre las principales modalidades de fraude cibernético y recomienda verificar directamente con la entidad financiera cualquier comunicación sospechosa.
Smishing: el engaño llega por mensaje
El smishing lleva una estrategia similar a los mensajes de texto o aplicaciones de mensajería.
Un usuario puede recibir una alerta indicando que su cuenta será suspendida, que existe una transacción pendiente o que debe confirmar determinada información. El objetivo es provocar una reacción inmediata antes de que la persona compruebe si el mensaje es auténtico.
Bancolombia advierte que estos mensajes pueden conducir a sitios falsos que solicitan usuarios, claves, códigos de seguridad, números de tarjeta o fechas de vencimiento.
Vishing: una llamada que parece legítima
En el vishing, el contacto ocurre mediante una llamada telefónica o, en algunos casos, una videollamada.
El delincuente puede presentarse como empleado del banco y afirmar que detectó una operación sospechosa. Después puede pedir información o intentar convencer a la víctima de realizar determinadas acciones.
Una variante especialmente peligrosa consiste en solicitar que la persona comparta la pantalla de su celular o computador. Bancolombia ha advertido que esta práctica puede permitir que el estafador observe información financiera en tiempo real.
La inteligencia artificial abre una nueva etapa
Una de las novedades más relevantes es el uso de herramientas de inteligencia artificial para mejorar las suplantaciones.
Los llamados deepfakes permiten generar o manipular imágenes, videos y audios para imitar la apariencia o la voz de una persona. En el sector financiero, esta tecnología está siendo analizada como una amenaza para los mecanismos de identificación.
En julio de 2026, la Superintendencia de Sociedades de Colombia difundió una capacitación específicamente dedicada al fraude mediante deepfakes y su impacto sobre la verificación biométrica en aplicaciones financieras.
Además, un análisis publicado por el presidente de Asobancaria el 21 de septiembre de 2026 señaló que los deepfakes, las identidades sintéticas y otras técnicas de manipulación están creando nuevos desafíos para la identificación de usuarios.
Esto significa que una llamada o un video aparentemente convincente tampoco debería considerarse por sí solo una prueba de que la persona al otro lado es quien afirma ser.
Los delincuentes también aprovechan WhatsApp y las redes sociales
La ingeniería social tampoco se limita a los canales bancarios.
Los delincuentes pueden utilizar redes sociales y aplicaciones de mensajería para hacerse pasar por familiares, empresas o entidades conocidas. En algunos casos, el primer contacto no menciona directamente al banco, sino que busca obtener información que posteriormente pueda utilizarse para cometer un fraude financiero.
El Instituto Nacional de Ciberseguridad de España (INCIBE) ha advertido en 2026 que muchas estafas distribuidas mediante redes sociales y WhatsApp se basan en mensajes que generan urgencia, prometen beneficios o utilizan la suplantación de identidad.
Por eso, un mensaje que aparentemente proviene de un contacto conocido tampoco debe aceptarse automáticamente como verdadero.
¿Por qué estos engaños pueden funcionar?
Una característica común es la presión psicológica.
Un mensaje que dice que una cuenta será bloqueada en pocos minutos, una llamada que alerta sobre un supuesto robo o una notificación que exige confirmar inmediatamente una operación buscan reducir el tiempo que tiene la víctima para analizar la situación.
Bancolombia identifica precisamente la urgencia, el miedo y la confusión como elementos utilizados por los delincuentes para inducir decisiones rápidas.
El INCIBE también señala que la urgencia y la suplantación de entidades o personas de confianza son elementos habituales de estos fraudes.
El panorama colombiano
La expansión de la banca digital ha cambiado también el escenario del fraude.
En un análisis publicado el 21 de septiembre de 2026, el presidente de Asobancaria, Jonathan Malagón, afirmó que 85,1 % de los fraudes relacionados con robo de datos, credenciales de aplicaciones móviles e información de tarjetas se concentra en canales digitales. También señaló que, durante 2026, los canales digitales representan el 78,8 % de las reclamaciones por fraude en el sector bancario. Estas cifras corresponden a información presentada por Asobancaria y deben entenderse dentro de sus propios registros y metodología.
La misma organización informó que la banca colombiana destinó $3,6 billones en 2025 a transformación digital, innovación y ciberseguridad, frente a $3,3 billones en 2024, un incremento del 9 %.
La existencia de estas inversiones muestra que la protección no depende únicamente del comportamiento del usuario: las entidades también están desarrollando mecanismos de autenticación, monitoreo y detección de operaciones sospechosas.
¿Cómo identificar una posible estafa?
La Superintendencia Financiera recomienda verificar la información directamente con la entidad financiera y evitar abrir enlaces o descargar archivos provenientes de comunicaciones sospechosas.
Entre las señales que deberían generar alerta están:
- Mensajes que exigen actuar inmediatamente.
- Solicitudes de contraseñas o códigos de seguridad.
- Enlaces recibidos inesperadamente.
- Direcciones web que presentan pequeñas variaciones respecto al sitio oficial.
- Llamadas que solicitan información confidencial.
- Personas que piden compartir la pantalla del celular o computador.
- Supuestas promociones o premios que exigen información bancaria.
- Mensajes que amenazan con bloquear una cuenta si no se realiza una acción inmediata.
Una medida sencilla consiste en no acceder a la banca mediante enlaces recibidos por mensajes. Es preferible abrir directamente la aplicación oficial o escribir manualmente la dirección del banco.
¿Qué hacer si ya se entregó información?
Si una persona sospecha que entregó sus credenciales o fue víctima de una operación fraudulenta, la recomendación es actuar rápidamente.
La SFC indica que se debe contactar inmediatamente a la entidad financiera y seguir sus instrucciones. Si todavía se tiene acceso a los productos financieros, recomienda inactivarlos de inmediato, conservar evidencias como mensajes, correos y capturas de pantalla y realizar las denuncias correspondientes.
En Colombia, las víctimas también pueden acudir a la Policía Nacional, a través del CAI Virtual, o a la Fiscalía General de la Nación para presentar la denuncia.
Una amenaza que cambia de apariencia
La evolución de estos fraudes muestra que la ingeniería social no depende necesariamente de vulnerar directamente la infraestructura de un banco. En muchos casos, el objetivo inicial es conseguir que la propia persona entregue la información o autorice una acción.
El phishing, el smishing y el vishing continúan siendo utilizados, pero ahora pueden combinarse con suplantaciones más elaboradas, videollamadas, manipulación de conversaciones, redes sociales y herramientas de inteligencia artificial.
Por ello, las autoridades y entidades financieras insisten en una regla básica: ante una solicitud inesperada relacionada con dinero, claves o información bancaria, detenerse y verificar directamente con la entidad puede ser más importante que actuar rápidamente.